1. Conceptos básicos de la biometría
La biometría reconoce a las personas a partir de sus características físicas o de su comportamiento. Es el factor de «algo que eres» y presenta una diferencia fundamental con los dos anteriores: no es un secreto. La cara se exhibe en público, las huellas se dejan en todo lo que se toca y la voz se graba con facilidad. Por esa razón, la biometría demuestra que el rasgo presentado se parece al registrado, no que el sujeto sea el único que puede presentarlo.
1.1. Verificación e identificación
Se distinguen dos usos con implicaciones muy distintas:
-
Verificación o comparación 1:1: el usuario declara una identidad y presenta un rasgo, que se compara con la plantilla de esa persona. Es el uso de la autenticación.
-
Identificación o comparación 1:N: el sistema compara un rasgo con las plantillas de toda una población para averiguar quién es. Aumenta el riesgo de errores y de vigilancia, y es el uso más cuestionado desde el punto de vista de la privacidad.
1.2. Proceso de un sistema biométrico
-
Registro (enrolment): el sensor captura el rasgo varias veces y el sistema extrae unas características numéricas, almacenadas como plantilla. La plantilla no es la imagen original.
-
Captura: en cada autenticación, el sensor obtiene una nueva muestra.
-
Comparación: el sistema calcula una puntuación de similitud entre la muestra y la plantilla.
-
Decisión: si la puntuación alcanza un umbral, se acepta.
|
La comparación biométrica es probabilística Un hash de contraseña coincide o no coincide. Dos capturas del mismo dedo nunca son idénticas, de modo que el sistema decide por semejanza, con un umbral. De esa naturaleza surgen las tasas de error que se estudian en la sección 3 y la imposibilidad de proteger la plantilla con un simple hash. |
2. Modalidades biométricas
| Modalidad | Tipo | Ventajas | Debilidades |
|---|---|---|---|
Huella dactilar |
Fisiológica |
Madura, económica y muy extendida |
Se deja en objetos; sensores simples se engañan con réplicas |
Reconocimiento facial |
Fisiológica |
Cómodo y sin contacto |
Sensible a la iluminación y al envejecimiento; las fotos y vídeos son fáciles de obtener |
Iris |
Fisiológica |
Tasa de error muy baja |
Equipos costosos; menor aceptación por parte del usuario |
Venas de la palma |
Fisiológica |
Rasgo interno, difícil de copiar |
Requiere sensores especializados |
Voz |
Mixta |
Funciona por teléfono |
Vulnerable a grabaciones y a voces sintéticas |
Dinámica de tecleo |
Comportamiento |
Transparente, sin acción del usuario |
Menos precisa; varía con el cansancio y el teclado |
Patrones de uso, como el movimiento del ratón |
Comportamiento |
Continua durante la sesión |
Alta tasa de error; adecuada como señal de riesgo |
Las modalidades fisiológicas son más estables y las de comportamiento más difíciles de imitar a propósito, pero menos fiables. Muchos sistemas combinan varias modalidades, lo que se denomina biometría multimodal.
3. Métricas de error y umbral de decisión
Como la decisión es probabilística, se mide con tasas de error:
| Métrica | Nombre | Qué mide | Consecuencia práctica |
|---|---|---|---|
FAR o FMR |
Tasa de falsa aceptación |
Proporción de impostores admitidos |
Fallo de seguridad: un intruso entra |
FRR o FNMR |
Tasa de falso rechazo |
Proporción de usuarios legítimos rechazados |
Fallo de usabilidad: se bloquea a quien debe entrar |
EER |
Tasa de error igual |
Valor en el que FAR y FRR coinciden |
Permite comparar sistemas con una sola cifra |
FTE y FTA |
Fallo de registro y de captura |
Personas que no pueden registrarse o ser capturadas |
Obliga a ofrecer una alternativa |
FAR y FRR evolucionan en sentido contrario al mover el umbral: exigir más semejanza rechaza a más impostores, pero también a más usuarios legítimos.
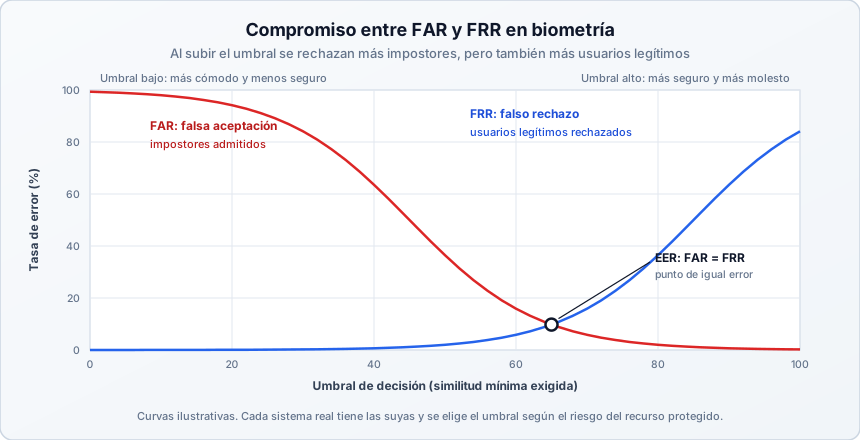
El umbral debe elegirse según el riesgo del recurso protegido:
| Escenario | Prioridad | Umbral | Medida complementaria |
|---|---|---|---|
Desbloqueo de un teléfono |
Comodidad |
Más bajo, con FRR reducido |
PIN de respaldo tras pocos fallos |
Acceso a un centro de datos |
Seguridad |
Alto, con FAR mínimo |
Biometría más tarjeta, y registro |
Confirmación de una operación bancaria |
Seguridad y no repudio |
Alto |
Dispositivo registrado y límite de intentos |
NIST tiene en cuenta estas limitaciones: considera la biometría solo como un factor adicional que se usa junto con un autenticador físico, nunca como único método, y limita los intentos en cinco fallos consecutivos, o diez si el sistema implementa detección de ataques de presentación.
|
Con los conceptos explicados en esta sección, ya puede realizar el Ejercicio 1. FAR, FRR y EER a partir de datos y el Ejercicio 2. Elección del umbral. |
4. Ataques contra los sistemas biométricos
| Ataque | Descripción | Defensa |
|---|---|---|
Ataque de presentación |
Presentar al sensor una réplica: un dedo de silicona o gelatina, una foto, un vídeo, una máscara o una grabación de voz |
Detección de ataques de presentación y de vida; sensores multiespectrales; norma ISO/IEC 30107 |
Falsificación sintética |
Imágenes, vídeos o voces generados por inteligencia artificial, conocidos como deepfakes |
Detección de vida activa, análisis de artefactos, biometría multimodal |
Inyección |
Introducir datos directamente en el flujo del sensor, por ejemplo con una cámara virtual, saltándose la captura física |
Atestación del sensor, canales protegidos y firmados |
Robo de plantillas |
Obtener las plantillas de una base de datos |
Plantillas protegidas, comparación en el propio dispositivo, cifrado |
Reproducción |
Reenviar una captura válida anterior |
Retos aleatorios, marcas de tiempo, canales cifrados |
Coacción |
Forzar físicamente a la persona a autenticarse |
Políticas, alternativas, límites de uso |
Abuso del respaldo |
Atacar el método alternativo, que suele ser más débil |
Que el respaldo no degrade la seguridad global |
Dos propiedades hacen especialmente delicada la biometría:
-
No es revocable. Una contraseña filtrada se cambia; una huella dactilar o un iris filtrados lo están para siempre. Por eso conviene que las plantillas nunca salgan del dispositivo del usuario.
-
El eslabón más débil es el respaldo. Si el sistema permite recuperar el acceso con un procedimiento menos seguro cuando la biometría falla, el atacante usará ese camino.
5. Privacidad y normativa
Los datos biométricos son datos personales de alto riesgo. El Reglamento General de Protección de Datos, RGPD, los incluye, cuando se emplean para identificar de manera unívoca a una persona, entre las categorías especiales de su artículo 9. El tratamiento de estas categorías está prohibido con carácter general, salvo que concurra una de las excepciones del artículo 9.2, y además debe contar con una base de licitud del artículo 6.
La Agencia Española de Protección de Datos ha publicado criterios sobre el uso de la biometría para el control de presencia y de acceso. En síntesis:
-
Considera el tratamiento biométrico, tanto para identificar como para autenticar, un tratamiento de alto riesgo.
-
Exige realizar una evaluación de impacto en la protección de datos, prevista en el artículo 35 del RGPD, antes de implantarlo.
-
Exige superar el juicio de proporcionalidad: el tratamiento ha de ser necesario, idóneo y proporcionado en sentido estricto, de modo que no exista un medio menos intrusivo para lograr la misma finalidad.
-
En el ámbito laboral, el consentimiento del trabajador no es válido para levantar la prohibición, por el desequilibrio entre las partes.
Desde el punto de vista del diseño, los principios de protección de datos se traducen en decisiones técnicas concretas:
| Principio | Decisión técnica |
|---|---|
Minimización |
Almacenar plantillas y no imágenes; capturar solo lo necesario |
Limitación de la finalidad |
No reutilizar los datos biométricos para otro propósito |
Seguridad por diseño |
Comparación en el dispositivo del usuario; plantillas cifradas |
Alternativa |
Ofrecer siempre un método no biométrico equivalente |
Limitación de la conservación |
Eliminar las plantillas al causar baja el usuario |
|
Este apartado resume el marco general y no constituye asesoramiento jurídico. Antes de implantar un sistema biométrico en una organización deben consultarse el texto íntegro de la guía de la AEPD y al delegado de protección de datos. |
|
La biometría local del dispositivo es la opción más respetuosa con la privacidad En los sistemas modernos, como las claves de acceso o passkeys y los teléfonos, la biometría solo desbloquea una clave criptográfica local. La plantilla no sale del dispositivo ni llega nunca al servidor, que solo recibe una firma criptográfica. La autenticación criptográfica desarrolla este modelo. |
6. Factores contextuales
Las señales de contexto responden a «dónde estás» y «qué haces»: ubicación, red, dispositivo, hora y patrones de comportamiento. Aunque se presentan junto a los demás factores, no son autenticadores, porque no demuestran por sí solos la identidad y se pueden falsear.
| Señal | Cómo se obtiene | Cómo se falsea | Uso recomendado |
|---|---|---|---|
Dirección IP y geolocalización |
Origen de la conexión |
Redes privadas virtuales, proxies, equipos comprometidos |
Señal de riesgo y detección de viajes imposibles |
Dirección MAC |
Capa de enlace local |
Se modifica con una orden |
No usar como autenticador; solo como inventario |
Estado del dispositivo |
Agente que informa de cifrado, parches y protección |
Agente manipulado o certificado de dispositivo robado |
Condición de acceso a recursos sensibles |
Red corporativa |
Segmento o certificado de equipo |
Equipo comprometido dentro de la red |
Reducir o ampliar la exigencia, no sustituir la autenticación |
Horario |
Hora del intento |
Se actúa en horario válido |
Detectar accesos anómalos, como una cuenta de oficina a las tres de la madrugada |
Comportamiento |
Ritmo de tecleo, patrones de uso |
Imitación o malware |
Autenticación continua como señal adicional |
Su valor está en la decisión adaptativa: un acceso desde un equipo conocido, en horario habitual y desde la red corporativa puede requerir menos pruebas que uno desde un país nuevo, a las tres de la madrugada y desde un dispositivo desconocido. Este mecanismo, la autenticación basada en riesgo, se estudia en el capítulo de autenticación multifactor.
En Linux, las restricciones por origen, hora y grupo se aplican con los módulos pam_access y pam_time, que se explican en la guía de PAM.
7. Políticas recomendadas
-
Justificar la necesidad de la biometría con una evaluación de impacto y valorar alternativas menos intrusivas antes de implantarla.
-
Preferir la comparación en el dispositivo y no centralizar plantillas biométricas en servidores.
-
Exigir detección de ataques de presentación en los sensores que protejan recursos relevantes.
-
Usar la biometría como complemento, junto a un autenticador físico o conocimiento, nunca como único factor para accesos críticos.
-
Limitar los intentos y establecer el respaldo sin degradar la seguridad.
-
Ofrecer siempre una alternativa y evitar exigir biometría a quien no pueda o no quiera usarla.
-
Tratar las señales de contexto como indicadores de riesgo, nunca como prueba de identidad.
8. Ejercicios prácticos
Los ejercicios están diseñados para realizarse en orden sobre una máquina virtual Ubuntu o Debian de pruebas, y no necesitan ningún sensor. Todos los archivos se crean en ~/lab_biometria. El último ejercicio elimina todo lo creado.
| Nº | Ejercicio | Competencia que desarrolla |
|---|---|---|
1 |
Calcular las métricas de error de un sistema biométrico |
|
2 |
Decidir el punto de funcionamiento según el riesgo |
|
3 |
Aplicar proporcionalidad y minimización |
|
4 |
Revertir los cambios realizados |
8.1. Ejercicio 1. FAR, FRR y EER a partir de datos
Realice los siguientes pasos:
-
Cree el directorio de trabajo y el archivo
puntuaciones.csv, con las puntuaciones de similitud de veinte intentos genuinos y de veinte intentos de impostores:mkdir -p ~/lab_biometria && cd ~/lab_biometria awk 'BEGIN{ split("92 88 95 81 90 97 85 78 93 89 96 84 91 87 99 76 94 64 83 70", g, " ") split("12 35 22 41 18 55 30 62 25 48 15 74 33 28 52 38 20 66 45 80", im, " ") for (i = 1; i <= 20; i++) print "genuino," g[i] for (i = 1; i <= 20; i++) print "impostor," im[i] }' > puntuaciones.csv wc -l puntuaciones.csv -
Escriba una orden
awkque, para los umbrales de 10 a 100 en pasos de 10, calcule el FAR, el FRR y el EER aproximado. Un impostor se acepta si su puntuación alcanza el umbral, y un usuario legítimo se rechaza si queda por debajo. -
Interprete la tabla: ¿qué ocurre con el FAR y con el FRR cuando se sube el umbral? ¿Para qué umbral coinciden aproximadamente?
8.2. Ejercicio 2. Elección del umbral
Realice los siguientes pasos:
-
Con los mismos datos, calcule con paso de 1 el menor umbral para el que ningún impostor es aceptado, y el FRR que implica.
-
Razone qué umbral elegiría para tres escenarios, justificando el compromiso entre FAR y FRR: desbloqueo de un teléfono personal, acceso a la sala de servidores de un hospital y aprobación de una transferencia bancaria. Indique en cada caso qué medida complementaria incorporaría.
-
Con un FRR del 20 %, uno de cada cinco intentos legítimos fallaría. Explique qué consecuencias tiene para el soporte técnico y para la seguridad si los usuarios fallan con frecuencia.
8.3. Ejercicio 3. Evaluación de privacidad de un caso
Realice los siguientes pasos:
-
Una empresa quiere sustituir el control horario por lectores de huella dactilar que envían las huellas a un servidor central. Elabore una tabla con las cinco cuestiones que habría que contestar en una evaluación de impacto: finalidad, necesidad, proporcionalidad, base jurídica y riesgos.
-
Identifique al menos tres alternativas menos intrusivas, como tarjetas con PIN, y valore si superan el juicio de proporcionalidad.
-
Proponga tres cambios técnicos en el diseño para reducir el riesgo, aplicando los principios de la sección 5.
8.4. Ejercicio 4. Limpieza del entorno
-
Elimine el directorio de trabajo.
10. Licencia
Licencia CC BY-NC-ND 4.0
Esta página forma parte del curso Bastionado de Redes y Sistemas © 2026 de José Juan Sánchez Hernández y su contenido se distribuye bajo una licencia Creative Commons Attribution-NonCommercial-NoDerivatives 4.0 International.
Esta licencia exige que quienes reutilicen el material otorguen el debido crédito al autor. Permite copiar y redistribuir el material en cualquier medio o formato, únicamente en su forma original, y solo para fines no comerciales.